Hem
» Tech
»
Hur man skapar en återställningsplan för lösenord innan du förlorar en enhet
Hur man skapar en återställningsplan för lösenord innan du förlorar en enhet
Hypotetiskt exempel: Morgan använder en lösenkod på en telefon för att logga in på personlig e-post, ett finansiellt konto och en fototjänst. Innan en arbetsresa märker Morgan att det inte finns något testat sätt att komma in på dessa konton om telefonen tappas bort. Detta är ett exempel, inte en verklig persons erfarenhet. En användbar återhämtningsplan ger Morgan mer än en väg tillbaka in, utan att försvaga kontona eller förlita sig på den saknade telefonen.
Börja innan en enhet försvinner: identifiera var varje lösenkod lagras, lägg till en andra inloggningsmetod där tjänsten tillåter det, säkra kontot som synkroniserar lösenkoderna och testa återställningsvägen medan den ursprungliga enheten fortfarande fungerar. Lösenkodens beteende varierar beroende på tjänst och autentiseringsuppgiftershanterare, så planen bör kontrolleras konto för konto.
Steg 1: Kartlägg lösenorden och de konton de låser upp
Morgan börjar med de konton som skulle vara svårast att återställa: det huvudsakliga e-postkontot, lösenordshanteraren eller nyckelleverantören, finansiella konton, molnlagring och inloggning till arbete eller skola. För vart och ett registrerar Morgan:
Vilken tjänst eller webbplats lösenkoden tillhör.
Vilken enhets- eller autentiseringsuppgiftershanterare lagrar den – till exempel en lösenordshanterare från Apple eller Google, en annan lösenordshanterare, en dator eller en hårdvarusäkerhetsnyckel.
Om tjänsten listar en andra lösenordsnyckel, en säkerhetsnyckel, en återställnings-e-postadress eller telefonnummer, reservkoder eller en kontoåterställningsprocess.
Vilken åtkomst beror på samma telefon, e-postkonto, molnkonto eller lösenordshanterare.
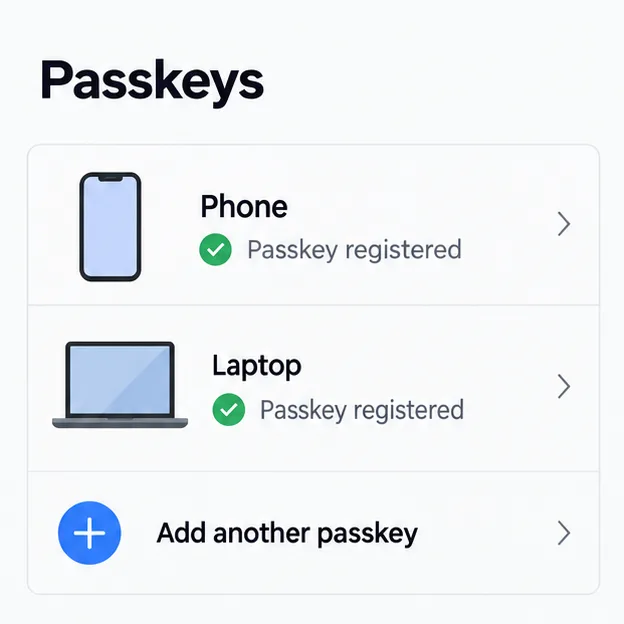
Konceptuell kontovy: Morgan kontrollerar vilka enheter som redan har en registrerad lösenkod och om tjänsten tillåter en annan.
En lösenkod kan vara synkroniserad eller enhetsbunden. En synkroniserad lösenkod kan återställas via sin leverantör på en ersättningsenhet, om den leverantören stöder synkronisering och Morgan kan återställa leverantörskontot. En enhetsbunden lösenkod stannar kvar hos en autentiserare, till exempel en kompatibel säkerhetsnyckel; att förlora den autentiseraren kan innebära att man använder en separat registrerad autentiseringsuppgift eller tjänstens kontoåterställningsprocess. FIDO Alliance-vägledningen för lösenkod beskriver dessa skillnader och noterar att säkerhetsnycklar kan fungera som en återställningsuppgift när tjänsten accepterar dem.
Steg 2: Lägg till en andra rutt innan du förlitar dig på synkronisering
Morgan kontrollerar om nyckelleverantören synkroniserar inloggningsuppgifter mellan Morgans egna enheter. Om den gör det aktiverar Morgan leverantörens dokumenterade synkroniserings- och återställningsfunktioner och bekräftar sedan att den andra personliga enheten är inloggad på rätt leverantörskonto. En synkroniserad nyckel kan hjälpa till med en förlorad telefon, men det är inte en oberoende säkerhetskopia om Morgan inte heller kan komma åt leverantörskontot som återställer den.
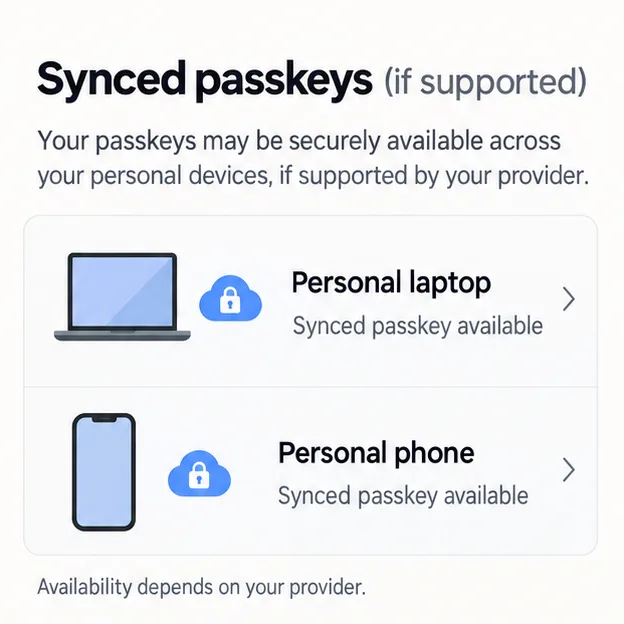
En konceptuell synkroniseringsvy: tillgänglighet över olika enheter beror på autentiseringsuppgifterna och dess kontoåterställningsprocess.
Där en tjänst tillåter det lägger Morgan till ytterligare en lösenkod från en andra enhet som Morgan kontrollerar. Google dokumenterar till exempel att lösenkoder skapas på flera enheter och på kompatibla FIDO2-säkerhetsnycklar. Apple säger att iCloud Keychain kan hålla lösenkoder aktuella på godkända enheter när synkronisering är aktiverad. De exakta installationsstegen och återställningsskydden skiljer sig åt, så använd leverantörens egna instruktioner snarare än att anta att inloggning på en ny telefon återställer alla inloggningsuppgifter.
Skapa inte en lösenkod på en delad eller offentlig dator. Google varnar användare för att endast skapa lösenkoder på enheter som de personligen äger och använder. Undvik också att förväxla telefonens PIN-kod för skärmlås med en kontoåterställningskod: PIN-koden låser upp enheten och kan vara en del av användningen av lösenkoden, men den återställer inte i sig kontot på en ersättningsenhet.
Steg 3: Registrera en separat säkerhetsnyckel för viktiga konton
För ett konto som stöder FIDO-säkerhetsnycklar överväger Morgan att registrera två kompatibla nycklar: en som används regelbundet och en reservnyckel som lagras separat på en säker plats. En fysisk nyckel kan ge en rutt som inte är beroende av den förlorade telefonen eller samma synkroniserade autentiseringsuppgifter. Den hjälper bara för tjänster där Morgan registrerade den i förväg, och en förlorad nyckel måste i sig ersättas eller tas bort från konton.
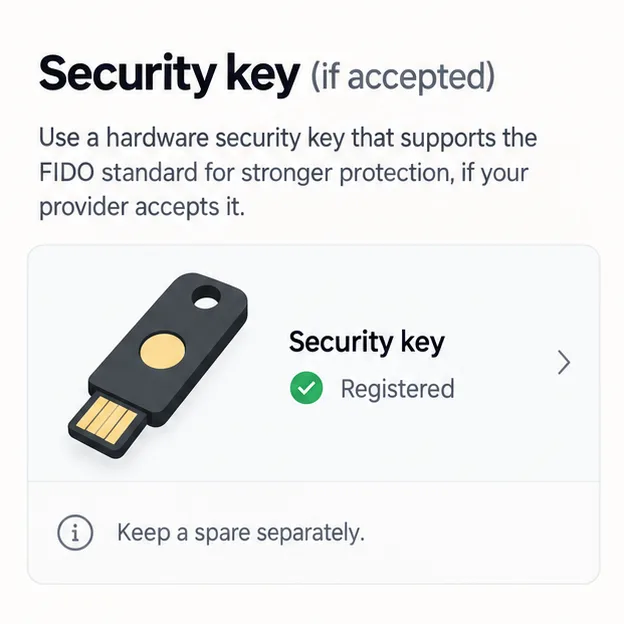
En generisk registrerad säkerhetsnyckel kan vara en separat inloggningsväg, när tjänsten stöder det; förvara en reservnyckel separat från den vanliga enheten.
Morgan kontrollerar tjänstens inloggningsinställningar för språk som "säkerhetsnyckel", "lösenord" eller "lägg till inloggningsmetod". En nyckel som finns fysiskt i närheten men inte är registrerad på kontot är inte en återställningsplan. För ett arbets- eller skolkonto kontrollerar Morgan först med organisationens administratör; Microsoft noterar att organisationspolicyn kan begränsa lösenordsalternativ för hanterade konton.
Steg 4: Gör återställningsalternativ oberoende och återställningsbara
Morgan bekräftar tjänstens reservmetoder medan hen fortfarande är inloggad. Beroende på kontot kan det inkludera en aktuell återställnings-e-postadress eller telefonnummer, en betrodd återställningskontakt, säkerhetskoder, ett lösenord plus en andra faktor eller ett formellt formulär för kontoåterställning. Dessa alternativ är inte utbytbara, och vissa tjänster erbjuder inte alla.
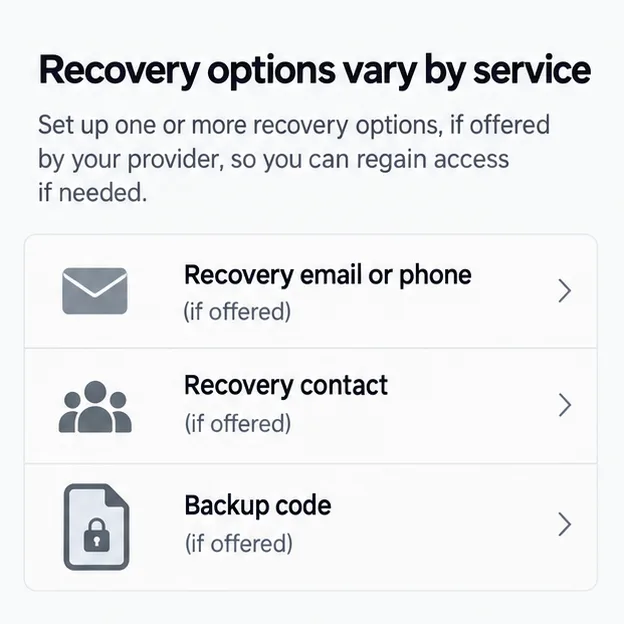
Återställningsmenyerna skiljer sig åt beroende på tjänst; Morgan registrerar bara de alternativ som kontot faktiskt erbjuder och har konfigurerat.
Om Morgan sparar en återställningskod förvaras den någonstans privat och separat från telefonen och från den enda lösenordshanteraren som kan vara oåtkomlig. Använd tjänstens instruktioner för att generera och ersätta koder; vissa koder är engångsanvändningar, och vissa leverantörer ogiltigförklarar en äldre uppsättning när en ny skapas. Skicka inte en kod till dig själv via e-post, lägg inte till den i en skärmdump som synkroniserats med den förlorade telefonen eller dela den med någon som kontaktar dig oväntat. En återställnings-e-postadress bör i sig ha en fungerande återställningsväg, annars kan planen bli cirkulär: e-postkontot behöver telefonen som e-postadressen är avsedd att hjälpa till att återställa.
Apple-användare kan kontrollera om iCloud Keychain-synkronisering är aktiverad och överväga att konfigurera en återställningskontakt för Apple-kontot. Apple säger att en återställningskontakt kan hjälpa till att återställa kontoåtkomst, och deras supportvägledning beskriver återställning av iCloud Keychain när alla enheter är förlorade. Google-användare kan behålla aktuell återställningsinformation och generera säkerhetskoder för inloggningsflöden som stöds. För ett hanterat Microsoft-arbets- eller skolkonto, följ organisationens återställningspolicy snarare än att förlita dig på en personlig reserv.
Steg 5: Testa planen medan den ursprungliga enheten är tillgänglig
Morgan använder en andra personlig enhet för att bekräfta att den alternativa lösenkoden eller säkerhetsnyckeln visas och fungerar för åtminstone de konton med högst prioritet. Morgan håller den ursprungliga inloggningssessionen öppen tills testet lyckas. För engångsåterställningskoder kontrollerar Morgan var koderna är lagrade och läser leverantörens instruktioner utan att använda en kod bara för att testa den. Testet bör besvara tre praktiska frågor: Kan jag nå autentiseringsuppgiftershanteraren? Kan jag logga in på de viktiga kontona utan telefonen? Kan jag nå kontakten eller metoden för kontoåterställning om autentiseringsuppgiftershanteraren inte är tillgänglig?
Granska planen efter att du har bytt ut en telefon, ändrat en lösenordshanterare, bytt mellan Apple- och Android-enheter, ändrat en återställnings-e-postadress eller ett återställningstelefonnummer eller tagit bort en gammal säkerhetsnyckel. För en kort privat inventering över vilket konto som har vilken reserv; inkludera inte faktiska lösennycklar, lösenord, PIN-koder eller återställningskoder i inventeringen.
Om enheten ändå förloras
Använd enhetstillverkarens officiella verktyg för borttappade enheter för att låsa eller markera enheten som förlorad. Granska kontosessioner från en enhet du fortfarande kontrollerar och ta bort den förlorade enhetens lösenord eller inloggningssession om kontot erbjuder den kontrollen. En lösenordsnyckel som lagras i en tredjeparts autentiseringsuppgiftershanterare kan också behöva tas bort där; att ta bort en lösenordsnyckel från en kontoskärm tar inte nödvändigtvis bort alla lagrade kopior. Googles lösenordshjälp förklarar hur man tar bort lösenord för en förlorad enhet och loggar ut från listade enheter. Om en arbetsenhet eller ett arbetskonto är inblandat, kontakta organisationens IT-team omedelbart.
För Morgan är det användbara resultatet inte ett löfte om att en förlorad telefon aldrig kan orsaka problem. Det är en testad väg som inte är beroende av just den telefonen: en återställd synkroniserad lösenordsnyckel om tillgänglig, en annan registrerad autentiserare där det stöds, och en säker återställningsmetod för själva leverantörskontot. Eftersom exakta funktioner och skärmar ändras kontrollerar Morgan de aktuella instruktionerna för varje leverantör innan resan.
Officiell vägledning kontrollerad 30 september 2026