Sākums
» Tech
»
Kā izveidot piekļuves atslēgas atkopšanas plānu pirms ierīces pazaudēšanas
Kā izveidot piekļuves atslēgas atkopšanas plānu pirms ierīces pazaudēšanas
Hipotētisks piemērs: Morgans izmanto piekļuves atslēgu vienā tālrunī, lai pieteiktos personīgajā e-pastā, finanšu kontā un fotoattēlu pakalpojumā. Pirms darba brauciena Morgans pamana, ka nav pārbaudīta veida, kā piekļūt šiem kontiem, ja tālrunis tiek pazaudēts. Šis ir piemērs, nevis reālas personas pieredze. Noderīgs atkopšanas plāns sniedz Morganam vairāk nekā vienu veidu, kā atgriezties, nevājinot kontus vai nepaļaujoties uz pazaudēto tālruni.
Sāciet, pirms ierīce pazūd: nosakiet, kur tiek glabāta katra piekļuves atslēga, pievienojiet otru pierakstīšanās metodi, ja pakalpojums to atļauj, aizsargājiet kontu, kas sinhronizē piekļuves atslēgas, un pārbaudiet atkopšanas maršrutu, kamēr sākotnējā ierīce joprojām darbojas. Piekļuves atslēgas darbība atšķiras atkarībā no pakalpojuma un akreditācijas datu pārvaldnieka, tāpēc plāns ir jāpārbauda katrā kontā atsevišķi.
1. darbība. Saistiet piekļuves atslēgas un kontus, kurus tās atbloķē
Morgans sāk ar kontiem, kurus būtu visgrūtāk atgūt: galveno e-pasta kontu, paroļu pārvaldnieku vai piekļuves atslēgas nodrošinātāju, finanšu kontus, mākoņkrātuvi un darba vai mācību iestādes pierakstīšanos. Par katru no tiem Morgans reģistrē:
Kuram pakalpojumam vai tīmekļa vietnei pieder piekļuves atslēga.
Kurā ierīcē vai akreditācijas datu pārvaldniekā tas tiek glabāts — piemēram, Apple vai Google paroļu pārvaldniekā, citā paroļu pārvaldniekā, datorā vai aparatūras drošības atslēgā.
Vai pakalpojumā ir norādīta otra parole, drošības atslēga, atkopšanas e-pasts vai tālrunis, rezerves kodi vai konta atkopšanas process.
Piekļuve ir atkarīga no tā paša tālruņa, e-pasta konta, mākoņa konta vai paroļu pārvaldnieka.
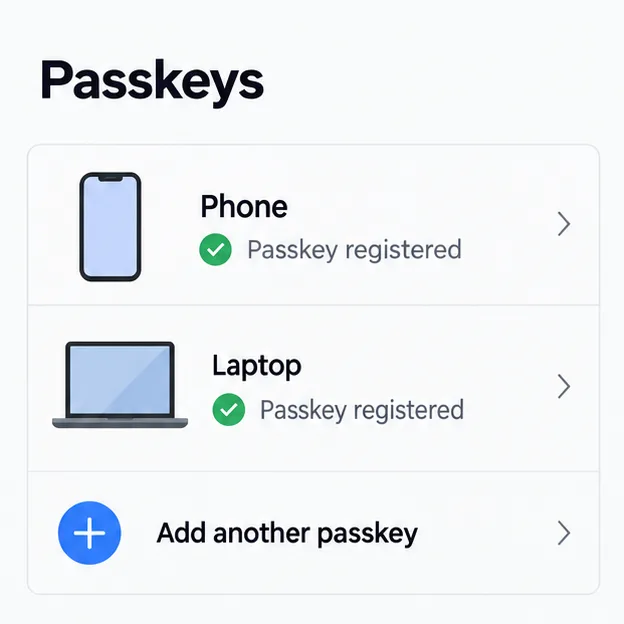
Konceptuāls konta skats: Morgan pārbauda, kurām ierīcēm jau ir reģistrēta piekļuves atslēga un vai pakalpojums atļauj citu.
Piekļuves atslēgu var sinhronizēt vai piesaistīt ierīcei. Sinhronizētu piekļuves atslēgu var atjaunot, izmantojot tās pakalpojumu sniedzēju, nomaiņas ierīcē, ja šis pakalpojumu sniedzējs atbalsta sinhronizāciju un Morgan var atgūt pakalpojumu sniedzēja kontu. Ierīcei piesaistīta piekļuves atslēga paliek pie viena autentifikatora, piemēram, saderīgas drošības atslēgas; šī autentifikatora zaudēšana var nozīmēt atsevišķas reģistrētas akreditācijas datu izmantošanu vai pakalpojuma konta atkopšanas procesu. FIDO Alliance piekļuves atslēgu vadlīnijās ir aprakstītas šīs atšķirības un norādīts, ka drošības atslēgas var kalpot kā atkopšanas akreditācijas dati, kad pakalpojums tās pieņem.
2. darbība. Pirms sinhronizācijas izmantošanas pievienojiet otru maršrutu.
Morgan pārbauda, vai piekļuves atslēgas nodrošinātājs sinhronizē akreditācijas datus visās Morgan ierīcēs. Ja tā notiek, Morgan ieslēdz pakalpojumu sniedzēja dokumentētās sinhronizācijas un atkopšanas funkcijas un pēc tam apstiprina, ka otrā personīgā ierīce ir pierakstīta pareizajā pakalpojumu sniedzēja kontā. Sinhronizēta piekļuves atslēga var palīdzēt pazaudēta tālruņa gadījumā, taču tā nav neatkarīga dublējumkopija, ja Morgan arī nevar piekļūt pakalpojumu sniedzēja kontam, kas to atjauno.
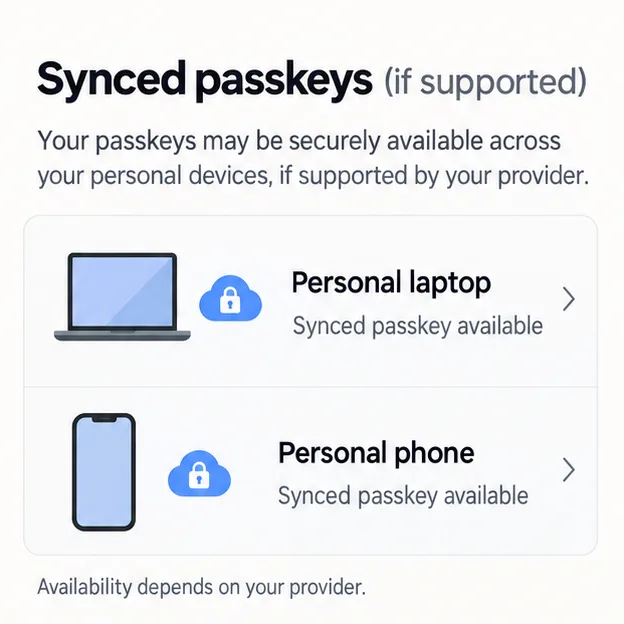
Konceptuāls sinhronizācijas skats: pieejamība dažādās ierīcēs ir atkarīga no akreditācijas datu sniedzēja un tā konta atkopšanas procesa.
Ja pakalpojums to atļauj, Morgan pievieno vēl vienu piekļuves atslēgu no otras ierīces, kuru Morgan kontrolē. Piemēram, Google dokumentē piekļuves atslēgu izveidi vairākās ierīcēs un saderīgās FIDO2 drošības atslēgās. Apple apgalvo, ka iCloud Keychain var uzturēt piekļuves atslēgas aktuālas visās apstiprinātajās ierīcēs, ja ir iespējota sinhronizācija. Precīzas iestatīšanas darbības un atkopšanas aizsardzība atšķiras, tāpēc izmantojiet pakalpojumu sniedzēja norādījumus, nevis pieņemiet, ka pierakstoties jaunā tālrunī, tiks atjaunoti visi akreditācijas dati.
Neveidojiet piekļuves atslēgu koplietotā vai publiskā datorā. Google brīdina lietotājus veidot piekļuves atslēgas tikai ierīcēs, kas viņiem pieder un kuras viņi lieto personīgi. Tāpat nejauciet tālruņa ekrāna bloķēšanas PIN kodu ar konta atkopšanas kodu: PIN kods atbloķē ierīci un var būt daļa no piekļuves atslēgas lietošanas, taču tas pats par sevi neatjauno kontu nomaiņas ierīcē.
3. darbība. Reģistrējiet atsevišķu drošības atslēgu svarīgiem kontiem
Kontam, kas atbalsta FIDO drošības atslēgas, Morgan apsver iespēju reģistrēt divas saderīgas atslēgas: vienu, kas tiek izmantota regulāri, un rezerves atslēgu, kas tiek glabāta atsevišķi drošā vietā. Fiziska atslēga var nodrošināt maršrutu, kas nav atkarīgs no pazaudētā tālruņa vai tās pašas sinhronizētās akreditācijas datu krātuves. Tas palīdz tikai pakalpojumos, kuros Morgan to reģistrēja iepriekš, un pazaudēta atslēga pati ir jānomaina vai jānoņem no kontiem.
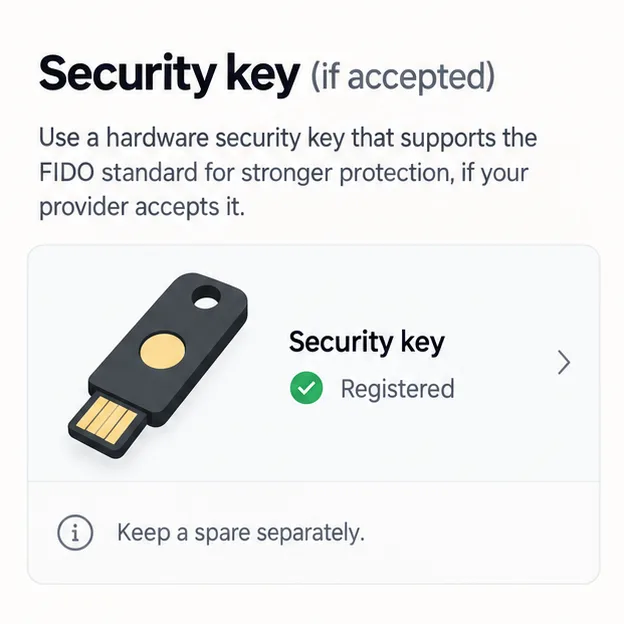
Vispārīga reģistrēta drošības atslēga var būt atsevišķs pierakstīšanās maršruts, ja pakalpojums to atbalsta; glabājiet rezerves atslēgu atsevišķi no ikdienas ierīces.
Morgan pārbauda pakalpojuma pierakstīšanās iestatījumus, meklējot valodu, piemēram, “drošības atslēga”, “piekļuves atslēga” vai “pievienot pierakstīšanās metodi”. Atslēga, kas fiziski atrodas tuvumā, bet nav reģistrēta kontam, nav atkopšanas plāns. Darba vai mācību iestādes konta gadījumā Morgan vispirms sazinās ar organizācijas administratoru; Microsoft norāda, ka organizācijas politika var ierobežot piekļuves atslēgu opcijas pārvaldītajiem kontiem.
4. darbība. Padariet atkopšanas iespējas neatkarīgas un atgūstamas
Morgans, joprojām piesakoties, apstiprina pakalpojuma rezerves metodes. Atkarībā no konta tās var ietvert pašreizējo atkopšanas e-pastu vai tālruņa numuru, uzticamu atkopšanas kontaktpersonu, rezerves kodus, paroli un otro faktoru vai oficiālu konta atkopšanas veidlapu. Šīs iespējas nav savstarpēji aizvietojamas, un daži pakalpojumi nepiedāvā tās visas.
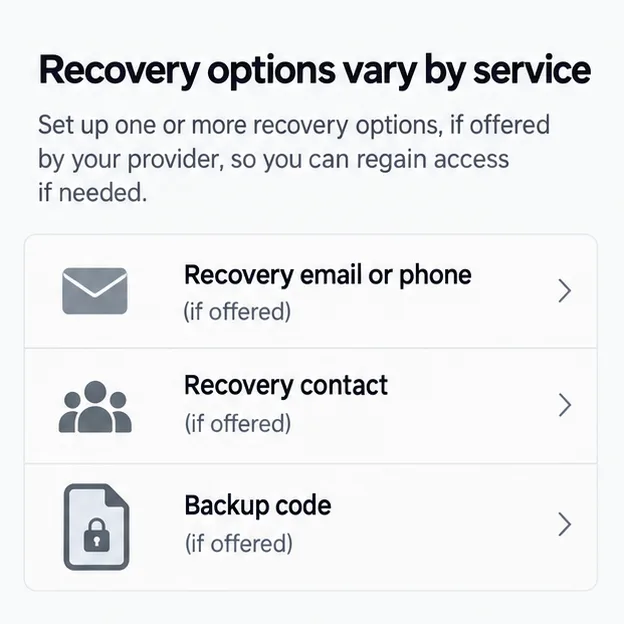
Atkopšanas izvēlnes atšķiras atkarībā no pakalpojuma; Morgan reģistrē tikai tās opcijas, ko konts faktiski piedāvā un ir iestatījis.
Ja Morgan saglabā atkopšanas kodu, tas tiek glabāts privātā vietā, atsevišķi no tālruņa un vienīgā paroļu pārvaldnieka, kam varētu nebūt piekļuves. Izmantojiet pakalpojuma norādījumus kodu ģenerēšanai un aizstāšanai; daži kodi ir vienreizlietojami, un daži pakalpojumu sniedzēji anulē vecāku kodu, kad tiek izveidots jauns kods. Nesūtiet sev kodu pa e-pastu, neievietojiet to ekrānuzņēmumā, kas sinhronizēts ar pazaudēto tālruni, un nekopīgojiet to ar kādu, kurš negaidīti ar jums sazinās. Atkopšanas e-pastam pašam jābūt aprīkotam ar darbojošos atkopšanas maršrutu, pretējā gadījumā plāns var kļūt apļveida: e-pasta kontam ir nepieciešams tālrunis, kura atkopšanai e-pasts ir paredzēts.
Apple lietotāji var pārskatīt, vai ir iespējota iCloud Keychain sinhronizācija, un apsvērt iespēju iestatīt Apple konta atkopšanas kontaktpersonu. Apple apgalvo, ka atkopšanas kontaktpersona var palīdzēt atgūt piekļuvi kontam, un atbalsta vadlīnijās ir aprakstīta iCloud Keychain atkopšana, ja visas ierīces ir pazaudētas. Google lietotāji var saglabāt aktuālo atkopšanas informāciju un ģenerēt rezerves kodus atbalstītajām pierakstīšanās plūsmām. Pārvaldītam Microsoft darba vai mācību iestādes kontam ievērojiet organizācijas atkopšanas politiku, nevis paļaujieties uz personisku rezerves risinājumu.
5. darbība. Pārbaudiet plānu, kamēr ir pieejama sākotnējā ierīce
Morgan izmanto otru personīgo ierīci, lai apstiprinātu, ka alternatīvā piekļuves atslēga vai drošības atslēga parādās un darbojas vismaz visaugstākās prioritātes kontiem. Morgan saglabā sākotnējo pierakstīšanās sesiju atvērtu, līdz tests ir veiksmīgs. Vienreizējo atkopšanas kodu gadījumā Morgan pārbauda, kur kodi tiek glabāti, un nolasa pakalpojumu sniedzēja norādījumus, neizmantojot kodu tikai testēšanas nolūkos. Testam vajadzētu atbildēt uz trim praktiskiem jautājumiem: Vai varu sazināties ar akreditācijas datu pārvaldnieku? Vai varu pieteikties svarīgajos kontos bez tālruņa? Vai varu sazināties ar konta atkopšanas kontaktpersonu vai metodi, ja akreditācijas datu pārvaldnieks nav pieejams?
Pārskatiet plānu pēc tālruņa nomaiņas, paroļu pārvaldnieka maiņas, pārslēgšanās starp Apple un Android ierīcēm, atkopšanas e-pasta adreses vai tālruņa numura maiņas vai vecās drošības atslēgas noņemšanas. Veiciet īsu privātu uzskaiti par to, kuram kontam ir kura rezerves atslēga; uzskaitē neiekļaujiet faktiskās piekļuves atslēgas, paroles, PIN kodus vai atkopšanas kodus.
Ja ierīce tik un tā tiek pazaudēta
Izmantojiet ierīces ražotāja oficiālo pazaudētas ierīces rīku, lai bloķētu vai atzīmētu ierīci kā pazaudētu. Ierīcē, kuru joprojām pārvaldāt, pārskatiet konta sesijas un noņemiet pazaudētās ierīces paroli vai pierakstīšanās sesiju, kurā konts piedāvā šo kontroli. Trešās puses akreditācijas datu pārvaldniekā saglabāta paroli var būt jānoņem arī tur; paroli dzēšana no viena konta ekrāna ne vienmēr noņem visas saglabātās kopijas. Google paroli palīdzībā ir paskaidrots, kā noņemt paroli pazaudētai ierīcei un izrakstīties no sarakstā iekļautajām ierīcēm. Ja ir iesaistīta darba ierīce vai konts, nekavējoties sazinieties ar organizācijas IT komandu.
Morganam noderīgais rezultāts nav solījums, ka pazaudēts tālrunis nekad neradīs problēmas. Tas ir pārbaudīts ceļš, kas nav atkarīgs no šī viena tālruņa: atjaunota sinhronizēta parole, ja tāda ir pieejama, cits reģistrēts autentifikators, ja tas tiek atbalstīts, un droša atkopšanas metode pašam pakalpojumu sniedzēja kontam. Tā kā precīzas funkcijas un ekrāni mainās, Morgans pirms ceļojuma pārbauda katra pakalpojumu sniedzēja aktuālos norādījumus.
Oficiālās vadlīnijas pārbaudītas 2026. gada 30. septembrī