Kezdőlap
» Tech
»
Hogyan készítsünk jelszó-helyreállítási tervet, mielőtt elveszítenénk az eszközt?
Hogyan készítsünk jelszó-helyreállítási tervet, mielőtt elveszítenénk az eszközt?
Hipotetikus példa: Morgan egy telefonon egy jelszót használ a személyes e-mail fiókokba, egy pénzügyi számlára és egy fotószolgáltatásba való bejelentkezéshez. Egy üzleti út előtt Morgan észreveszi, hogy nincs kipróbált módja a fiókok elérésének, ha elveszik a telefon. Ez egy példa, nem egy valós személy tapasztalata. Egy hasznos helyreállítási terv több útvonalat is biztosít Morgan számára a visszalépéshez anélkül, hogy gyengítené a fiókokat, vagy az elveszett telefonra hagyatkozna.
Kezdje, mielőtt egy eszköz eltűnik: azonosítsa az egyes jelszavak tárolási helyét, adjon hozzá egy második bejelentkezési módszert, ahol a szolgáltatás engedélyezi, biztosítsa a jelszavakat szinkronizáló fiókot, és tesztelje a helyreállítási útvonalat, amíg az eredeti eszköz még működik. A jelszavak viselkedése szolgáltatásonként és hitelesítőadat-kezelőnként eltérő, ezért a tervet fiókonként ellenőrizni kell.
1. lépés: A jelszavak és a feloldott fiókok leképezése
Morgan a legnehezebben helyreállítható fiókokkal kezdi: a fő e-mail fiókkal, a jelszókezelővel vagy jelszószolgáltatóval, a pénzügyi számlákkal, a felhőalapú tárhellyel, valamint a munkahelyi vagy iskolai bejelentkezésekkel. Mindegyikhez Morgan a következőket rögzíti:
Melyik szolgáltatáshoz vagy weboldalhoz tartozik a jelszó.
Melyik eszköz vagy hitelesítőadat-kezelő tárolja – például egy Apple vagy Google jelszókezelő, egy másik jelszókezelő, egy számítógép vagy egy hardveres biztonsági kulcs.
Hogy a szolgáltatás megad-e második jelszót, biztonsági kulcsot, helyreállítási e-mail címet vagy telefonszámot, biztonsági kódokat vagy fiók-helyreállítási folyamatot.
Az, hogy melyik hozzáférés melyik telefontól, e-mail fióktól, felhőfióktól vagy jelszókezelőtől függ.
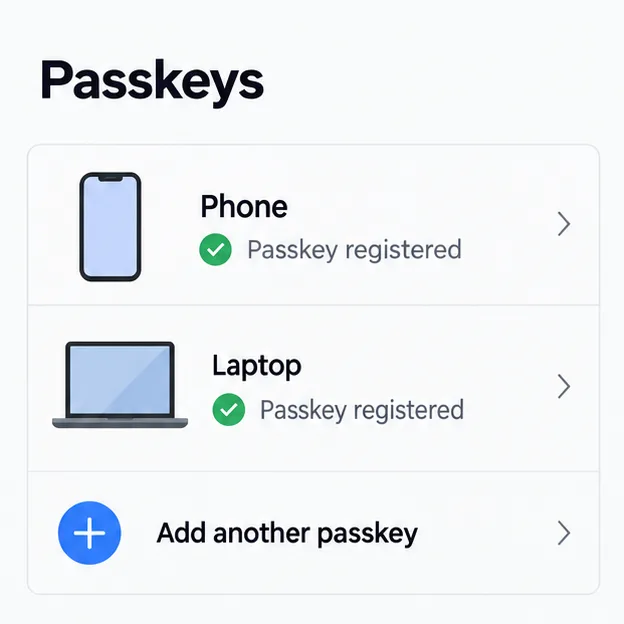
Koncepcionális fióknézet: A Morgan ellenőrzi, hogy mely eszközök rendelkeznek már regisztrált jelszóval, és hogy a szolgáltatás engedélyezi-e egy másikat.
Egy jelszó lehet szinkronizált vagy eszközhöz kötött. A szinkronizált jelszó visszaállítható a szolgáltatóján keresztül egy csereeszközön, amennyiben a szolgáltató támogatja a szinkronizálást, és a Morgan helyre tudja állítani a szolgáltatói fiókot. Az eszközhöz kötött jelszó egyetlen hitelesítővel, például egy kompatibilis biztonsági kulccsal marad; a hitelesítő elvesztése külön regisztrált hitelesítő adat használatát vagy a szolgáltatás fiók-helyreállítási folyamatát jelentheti. A FIDO Alliance jelszóra vonatkozó útmutatója ismerteti ezeket a különbségeket, és megjegyzi, hogy a biztonsági kulcsok helyreállítási hitelesítő adatként szolgálhatnak, amikor a szolgáltatás elfogadja azokat.
2. lépés: Adjon hozzá egy második útvonalat a szinkronizálásra való támaszkodás előtt
A Morgan ellenőrzi, hogy a hozzáférési kulcs szolgáltatója szinkronizálja-e a hitelesítő adatokat a Morgan saját eszközei között. Ha igen, a Morgan bekapcsolja a szolgáltató dokumentált szinkronizálási és helyreállítási funkcióit, majd megerősíti, hogy a második személyes eszköz a megfelelő szolgáltatói fiókba van-e bejelentkezve. A szinkronizált hozzáférési kulcs segíthet elveszett telefon esetén, de nem független biztonsági mentés, ha a Morgan nem fér hozzá a visszaállító szolgáltatói fiókhoz sem.
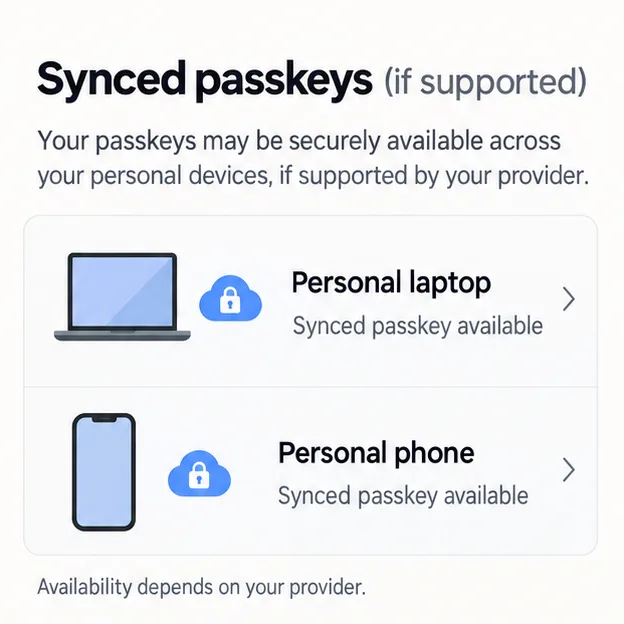
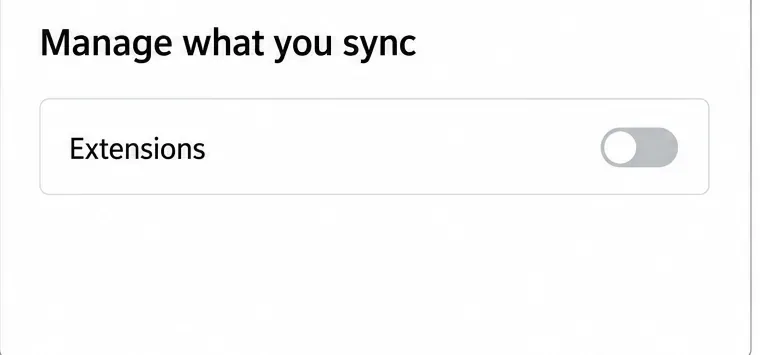
Koncepcionális szinkronizálási nézet: az eszközök közötti elérhetőség a hitelesítőadat-szolgáltatótól és annak fiók-helyreállítási folyamatától függ.
Ahol egy szolgáltatás lehetővé teszi, a Morgan egy másik, általa kezelt eszközről származó jelszót is hozzáad. A Google például dokumentálja a jelszók létrehozását több eszközön és kompatibilis FIDO2 biztonsági kulcsokon. Az Apple szerint az iCloud Keychain naprakészen tudja tartani a jelszókat a jóváhagyott eszközökön, ha a szinkronizálás engedélyezve van. A pontos beállítási lépések és a helyreállítási védelem eltérő, ezért a szolgáltató saját utasításait kell követni, ahelyett, hogy azt feltételeznénk, hogy egy új telefonon történő bejelentkezés minden hitelesítő adatot visszaállít.
Ne hozzon létre jelszót megosztott vagy nyilvános számítógépen. A Google arra figyelmezteti a felhasználókat, hogy csak a saját tulajdonukban lévő és használt eszközeiken hozzanak létre jelszót. Kerülje a telefon képernyőzár PIN-kódjának és a fiók-helyreállítási kódnak az összekeverését: a PIN-kód feloldja az adott eszköz zárolását, és része lehet a jelszó használatának, de önmagában nem állítja vissza a fiókot egy csereeszközön.
3. lépés: Regisztráljon külön biztonsági kulcsot a fontos fiókokhoz
Egy FIDO biztonsági kulcsokat támogató fiók esetében a Morgan két kompatibilis kulcs regisztrálását fontolgatja: egy rendszeresen használtat és egy tartalékot, amelyet külön, biztonságos helyen tárolnak. Egy fizikai kulcs olyan útvonalat biztosíthat, amely nem függ az elveszett telefontól vagy ugyanattól a szinkronizált hitelesítőadat-tárolótól. Ez csak azoknál a szolgáltatásoknál segít, ahol a Morgan előre regisztrálta, és az elveszett kulcsot magát kell kicserélni vagy eltávolítani a fiókokból.
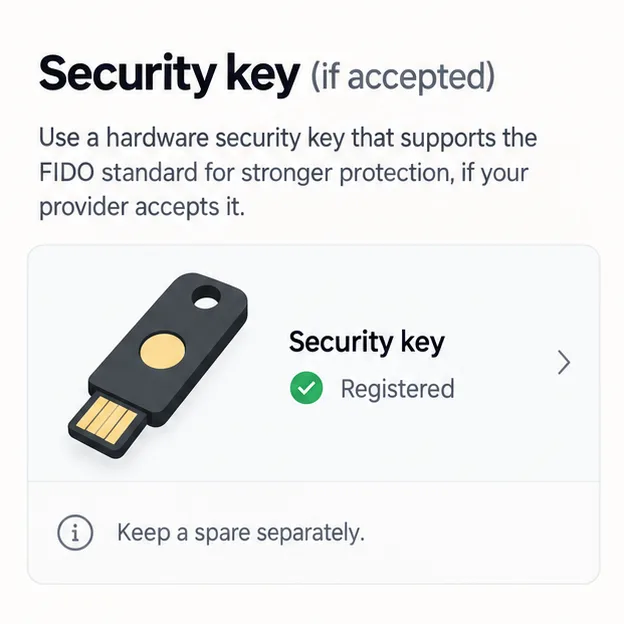
Egy általános regisztrált biztonsági kulcs lehet külön bejelentkezési útvonal, ha a szolgáltatás támogatja; egy tartalék kulcsot tároljon a mindennapi eszköztől elkülönítve.
A Morgan ellenőrzi a szolgáltatás bejelentkezési beállításait olyan nyelvek tekintetében, mint a „biztonsági kulcs”, a „jelszó” vagy a „bejelentkezési módszer hozzáadása”. A fizikailag a közelben lévő, de a fiókhoz nem regisztrált kulcs nem minősül helyreállítási tervnek. Munkahelyi vagy iskolai fiók esetén a Morgan először a szervezet rendszergazdájával egyeztet; a Microsoft megjegyzi, hogy a szervezeti szabályzat korlátozhatja a jelszavakat a felügyelt fiókok esetében.
4. lépés: A helyreállítási lehetőségek függetlenné és visszaállíthatóvá tétele
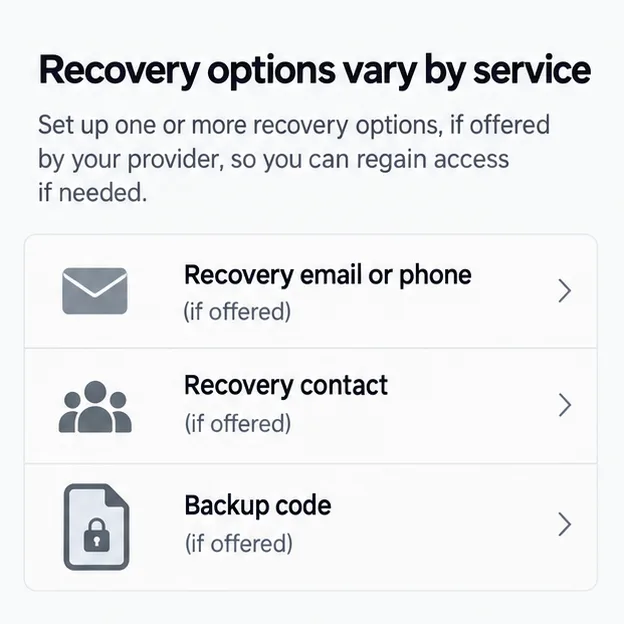
A Morgan bejelentkezés nélkül megerősíti a szolgáltatás tartalék módszereit. A fióktól függően ezek lehetnek egy aktuális helyreállítási e-mail cím vagy telefonszám, egy megbízható helyreállítási kapcsolattartó, biztonsági kódok, egy jelszó plusz egy második tényező, vagy egy hivatalos fiók-helyreállítási űrlap. Ezek a lehetőségek nem felcserélhetők, és egyes szolgáltatások nem mindegyiket kínálják.
A helyreállítási menük szolgáltatásonként eltérőek; a Morgan csak azokat a lehetőségeket rögzíti, amelyeket a fiók ténylegesen kínál és beállított.
Ha a Morgan menti a helyreállító kódot, azt valahol privát helyen, a telefontól és az egyetlen olyan jelszókezelőtől elkülönítve tárolja, amelyhez esetleg nem lehet hozzáférni. A kódok létrehozásához és cseréjéhez kövesse a szolgáltatás utasításait; egyes kódok egyszer használatosak, és egyes szolgáltatók érvénytelenítik a régebbi készletet, amikor új kódot hoznak létre. Ne küldjön magának e-mailben kódot, ne tegye az elveszett telefonnal szinkronizált képernyőképre, és ne ossza meg senkivel, aki váratlanul felveszi Önnel a kapcsolatot. Egy helyreállító e-mailnek is rendelkeznie kell egy működő helyreállítási útvonallal, különben a terv körkörössé válhat: az e-mail fióknak szüksége van arra a telefonra, amelynek a helyreállításában az e-mail segíteni hivatott.
Az Apple-felhasználók ellenőrizhetik, hogy engedélyezve van-e az iCloud-kulcstartó szinkronizálás, és fontolóra vehetik egy Apple-fiók helyreállítási kapcsolattartójának beállítását. Az Apple szerint egy helyreállítási kapcsolattartó segíthet a fiókhozzáférés visszaállításában, és a támogatási útmutatójuk leírja az iCloud-kulcstartó helyreállítását, ha az összes eszköz elveszett. A Google-felhasználók megőrizhetik az aktuális helyreállítási adatokat, és biztonsági mentési kódokat generálhatnak a támogatott bejelentkezési folyamatokhoz. Felügyelt Microsoft-munkahelyi vagy iskolai fiók esetén kövesse a szervezet helyreállítási szabályzatát, ahelyett, hogy személyes tartalék megoldásra hagyatkozna.
5. lépés: A terv tesztelése, amíg az eredeti eszköz elérhető
A Morgan egy második személyes eszközzel ellenőrzi, hogy a másodlagos jelszó vagy biztonsági kulcs megjelenik-e és működik-e legalább a legmagasabb prioritású fiókoknál. A Morgan nyitva tartja az eredeti bejelentkezési munkamenetet, amíg a teszt sikeres nem lesz. Az egyszer használatos helyreállító kódok esetében a Morgan ellenőrzi, hogy hol tárolódnak a kódok, és a teszteléshez beolvassa a szolgáltató utasításait anélkül, hogy kódot használna. A tesztnek három gyakorlati kérdésre kell választ adnia: Elérhetem a hitelesítőadat-kezelőt? Bejelentkezhetek a fontos fiókokba telefon nélkül? Elérhetem a fiók-helyreállítási kapcsolattartót vagy módszert, ha a hitelesítőadat-kezelő nem érhető el?
Tekintse át a tervet telefoncsere, jelszókezelő váltás, Apple és Android eszközök közötti váltás, helyreállítási e-mail cím vagy telefonszám módosítása, illetve régi biztonsági kulcs eltávolítása után. Vezessen rövid, privát leltárt arról, hogy melyik fiókhoz melyik tartalékkulcs tartozik; ne tartalmazzon tényleges hozzáférési kulcsokat, jelszavakat, PIN-kódokat vagy helyreállítási kódokat a leltárban.
Ha az eszköz így is elveszik
Az eszköz gyártójának hivatalos elveszett eszköz eszközével zárolhatja vagy megjelölheti elveszettként az eszközt. Egy olyan eszközről, amelyet még Ön felügyel, tekintse át a fiókmunkameneteket, és távolítsa el az elveszett eszköz jelszavát vagy bejelentkezési munkamenetét, ahol a fiók ezt az irányítást biztosítja. Előfordulhat, hogy egy harmadik féltől származó hitelesítőadat-kezelőben tárolt jelszót ott is el kell távolítani; egy jelszó törlése az egyik fiókképernyőről nem feltétlenül távolítja el az összes tárolt másolatot. A Google jelszavainak súgója elmagyarázza, hogyan távolíthatja el az elveszett eszköz jelszavait, és hogyan jelentkezhet ki a listán szereplő eszközökről. Ha munkahelyi eszköz vagy fiók érintett, azonnal vegye fel a kapcsolatot a szervezet informatikai csapatával.
Morgan számára a hasznos eredmény nem azt ígéri, hogy egy elveszett telefon soha nem okozhat gondot. Ez egy kipróbált megoldás, amely nem függ egyetlen telefontól: egy visszaállított szinkronizált jelszó, ha van ilyen, egy másik regisztrált hitelesítő, ahol támogatott, és egy biztonságos helyreállítási módszer magának a szolgáltatói fióknak. Mivel a pontos funkciók és képernyők változnak, Morgan utazás előtt ellenőrzi az egyes szolgáltatók aktuális utasításait.
Hivatalos útmutató ellenőrizve: 2026. szeptember 30.