Etusivu
» Tech
»
Kuinka rakentaa salasanan palautussuunnitelma ennen laitteen katoamista
Kuinka rakentaa salasanan palautussuunnitelma ennen laitteen katoamista
Hypoteettinen esimerkki: Morgan käyttää yhden puhelimen salasanaa kirjautuakseen henkilökohtaiseen sähköpostiin, taloustilille ja valokuvapalveluun. Ennen työmatkaa Morgan huomaa, ettei ole olemassa testattua tapaa päästä näille tileille, jos puhelin katoaa. Tämä on esimerkki, ei todellisen ihmisen kokemus. Hyödyllinen palautussuunnitelma antaa Morganille useamman kuin yhden reitin takaisin tilien suojaa heikentämättä tai luottamatta kadonneeseen puhelimeen.
Aloita ennen kuin laite katoaa: selvitä, missä kukin salasana on tallennettu, lisää toinen kirjautumistapa, jos palvelu sen sallii, suojaa tili, joka synkronoi salasanat, ja testaa palautusreittiä alkuperäisen laitteen ollessa vielä toiminnassa. Salasanan toiminta vaihtelee palvelun ja tunnistetietojen hallinnan mukaan, joten suunnitelma tulisi tarkistaa tili tililtä.
Vaihe 1: Yhdistä salasanat ja tilit, jotka ne avaavat
Morgan aloittaa tileistä, jotka olisi vaikein palauttaa: pääasiallinen sähköpostitili, salasananhallinta tai salasanan tarjoaja, taloustilit, pilvitallennustila ja työpaikan tai koulun kirjautumistiedot. Morgan kirjaa kunkin tilistä:
Mille palvelulle tai verkkosivustolle salasana kuuluu.
Mikä laite tai tunnistetietojen hallintaohjelma tallentaa sen – esimerkiksi Applen tai Googlen salasanojen hallintaohjelma, toinen salasanojen hallintaohjelma, tietokone tai laitteiston suojausavain.
Onko palvelussa lueteltu toinen salasana, suojausavain, palautussähköpostiosoite tai -puhelinnumero, varakoodit vai tilin palautusprosessi.
Käyttöoikeudet riippuvat samasta puhelimesta, sähköpostitilistä, pilvitilistä tai salasananhallinnasta.
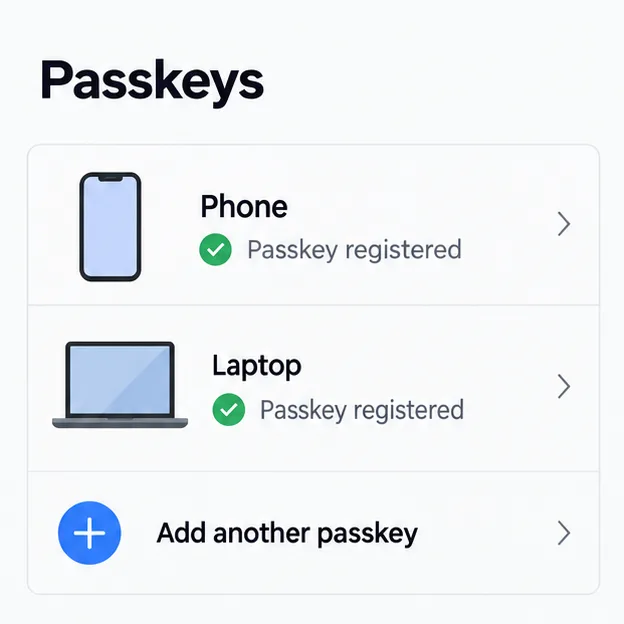
Käsitteellinen tilinäkymä: Morgan tarkistaa, millä laitteilla on jo rekisteröity salasana ja salliiko palvelu toisen rekisteröinnin.
Salasana voi olla synkronoitu tai laitekohtainen. Synkronoitu salausavain voidaan palauttaa toimittajan kautta korvaavaan laitteeseen, jos kyseinen toimittaja tukee synkronointia ja Morgan voi palauttaa toimittajan tilin. Laitekohtainen salausavain pysyy yhdellä todentajalla, kuten yhteensopivalla suojausavaimella. Todentajan menettäminen voi tarkoittaa erillisen rekisteröidyn tunnistetiedon käyttöä tai palvelun tilin palautusprosessia. FIDO Alliancen salausavainohjeistus kuvaa näitä eroja ja huomauttaa, että suojausavaimet voivat toimia palautustunnistetietoina, kun palvelu hyväksyy ne.
Vaihe 2: Lisää toinen reitti ennen synkronointiin luottamista
Morgan tarkistaa, synkronoiko salasanan tarjoaja tunnistetiedot Morganin omien laitteiden välillä. Jos näin on, Morgan ottaa käyttöön palveluntarjoajan dokumentoidut synkronointi- ja palautusominaisuudet ja varmistaa sitten, että toinen henkilökohtainen laite on kirjautuneena oikealle palveluntarjoajan tilille. Synkronoitu salasana voi auttaa kadonneen puhelimen tapauksessa, mutta se ei ole itsenäinen varmuuskopio, jos Morgan ei myöskään pääse käsiksi palveluntarjoajan tiliin, joka palauttaa sen.
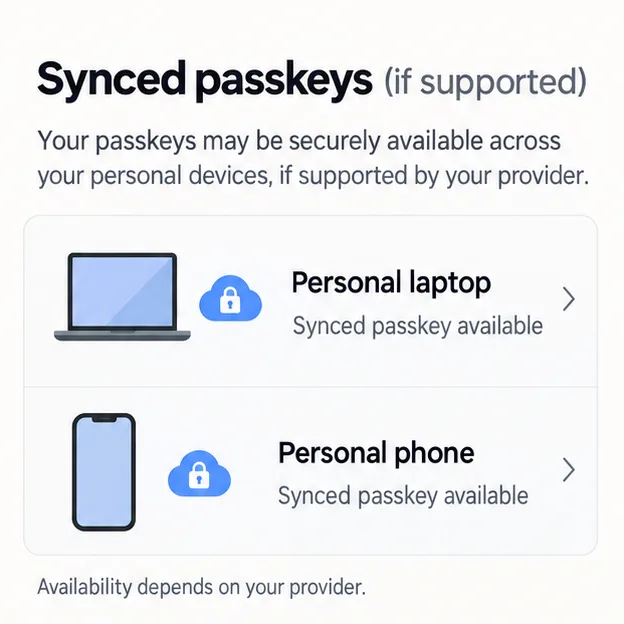
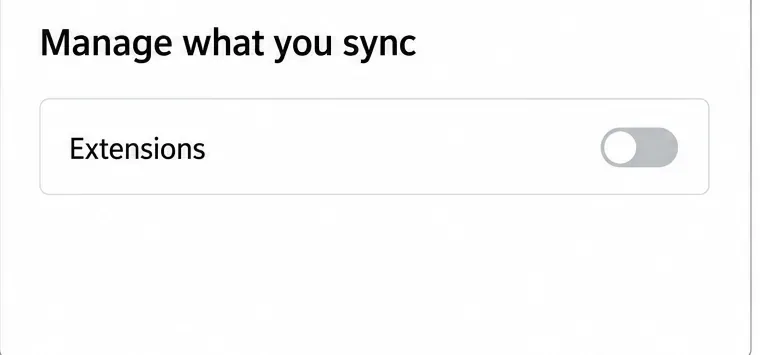
Käsitteellinen synkronointinäkymä: saatavuus eri laitteilla riippuu tunnistetietojen tarjoajasta ja sen tilin palautusprosessista.
Jos palvelu sen sallii, Morgan lisää toisen salasanan toisesta laitteesta, jota Morgan hallitsee. Esimerkiksi Google dokumentoi salasanojen luomisen useille laitteille ja yhteensopiville FIDO2-suojausavaimille. Applen mukaan iCloud Keychain voi pitää salasanat ajan tasalla hyväksytyissä laitteissa, kun synkronointi on käytössä. Tarkat asennusvaiheet ja palautussuojaukset vaihtelevat, joten käytä palveluntarjoajan omia ohjeita sen sijaan, että oletat, että uuteen puhelimeen kirjautuminen palauttaa kaikki tunnistetiedot.
Älä luo salasanaa jaetulle tai julkiselle tietokoneelle. Google varoittaa käyttäjiä luomaan salasanaa vain laitteille, jotka he itse omistavat ja käyttävät. Vältä myös puhelimen näytön lukituksen PIN-koodin ja tilin palautuskoodin sekoittamista: PIN-koodi avaa laitteen ja voi olla osa salasanan käyttöä, mutta se ei itsessään palauta tiliä toisella laitteella.
Vaihe 3: Rekisteröi erillinen suojausavain tärkeille tileille
FIDO-turva-avaimia tukevalle tilille Morgan harkitsee kahden yhteensopivan avaimen rekisteröimistä: toisen säännöllisesti käytettävän avaimen ja vara-avaimen, joka säilytetään erikseen turvallisessa paikassa. Fyysinen avain voi tarjota reitin, joka ei ole riippuvainen kadonneesta puhelimesta tai samasta synkronoidusta tunnistetietosäilöstä. Se auttaa vain palveluissa, joissa Morgan on rekisteröinyt sen etukäteen, ja kadonnut avain on itse vaihdettava tai poistettava tileiltä.
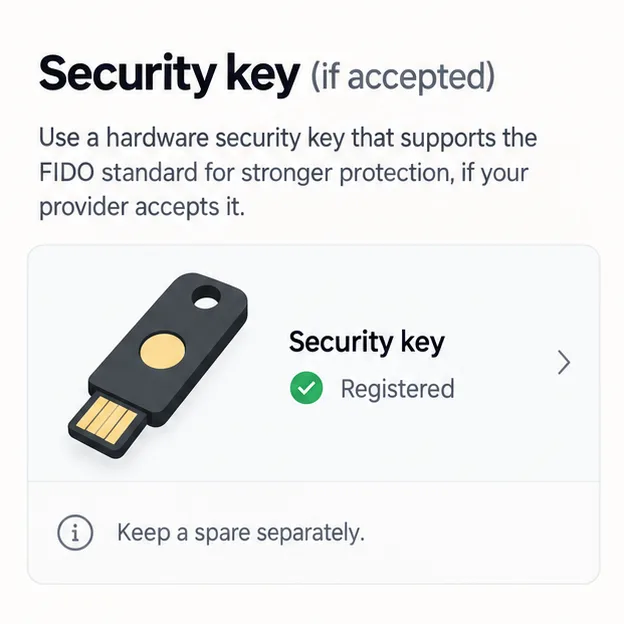
Yleinen rekisteröity suojausavain voi olla erillinen kirjautumisreitti, jos palvelu tukee sitä; säilytä vara-avain erillään jokapäiväisestä laitteesta.
Morgan tarkistaa palvelun kirjautumisasetuksista kielen, kuten ”suojausavain”, ”salasana” tai ”lisää kirjautumismenetelmä”. Avain, joka on fyysisesti lähellä, mutta jota ei ole rekisteröity tilille, ei ole palautussuunnitelma. Työpaikan tai oppilaitoksen tilin osalta Morgan tarkistaa asian ensin organisaation järjestelmänvalvojalta. Microsoft huomauttaa, että organisaation käytäntö voi rajoittaa hallittujen tilien salausavainten vaihtoehtoja.
Vaihe 4: Tee palautusvaihtoehdoista riippumattomia ja palautettavia
Morgan vahvistaa palvelun varamenetelmät ollessaan edelleen kirjautuneena sisään. Tilistä riippuen näihin voi sisältyä voimassa oleva palautussähköpostiosoite tai -puhelinnumero, luotettava palautusyhteyshenkilö, varakoodit, salasana ja toinen tekijä tai virallinen tilin palautuslomake. Näitä vaihtoehtoja ei voi vaihtaa keskenään, eivätkä kaikki palvelut tarjoa niitä kaikkia.
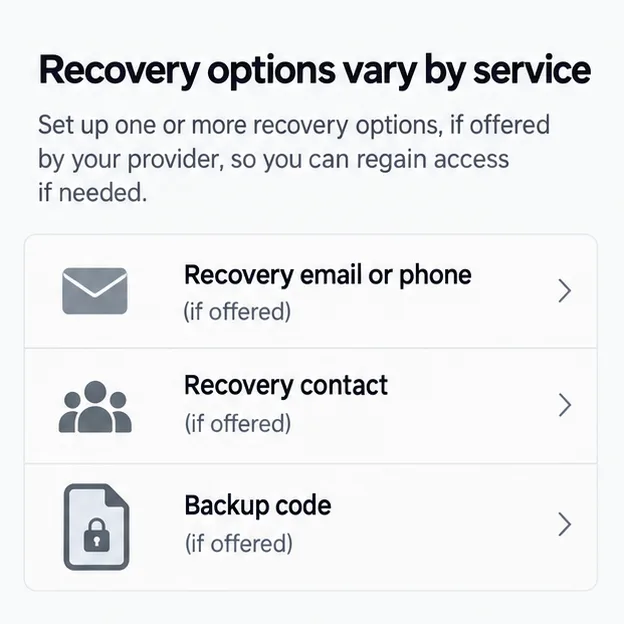
Palautusvalikot vaihtelevat palveluittain; Morgan tallentaa vain ne vaihtoehdot, jotka tili todella tarjoaa ja jotka se on määrittänyt.
Jos Morgan tallentaa palautuskoodin, se säilytetään jossain yksityisessä paikassa ja erillään puhelimesta ja ainoasta salasananhallinnasta, johon ei välttämättä pääse käsiksi. Käytä palvelun ohjeita koodien luomiseen ja korvaamiseen; jotkut koodit ovat kertakäyttöisiä, ja jotkut palveluntarjoajat mitätöivät vanhemman sarjan, kun uusi luodaan. Älä lähetä koodia itsellesi sähköpostitse, lisää sitä kadonneeseen puhelimeen synkronoituun kuvakaappaukseen tai jaa sitä jonkun kanssa, joka ottaa sinuun odottamatta yhteyttä. Palautussähköpostilla itsessään tulisi olla toimiva palautusreitti, tai suunnitelmasta voi tulla kehämäinen: sähköpostitili tarvitsee puhelimen, jonka palauttamiseen sähköpostin on tarkoitus auttaa.
Applen käyttäjät voivat tarkistaa, onko iCloud-avainnipun synkronointi käytössä, ja harkita Apple-tilin palautusyhteyshenkilön määrittämistä. Applen mukaan palautusyhteyshenkilö voi auttaa palauttamaan tilin käyttöoikeuden, ja sen tukiohjeissa kuvataan iCloud-avainnipun palauttaminen, kun kaikki laitteet katoavat. Googlen käyttäjät voivat säilyttää ajantasaiset palautustiedot ja luoda varakoodeja tuetuille kirjautumisvirroille. Hallitun Microsoftin työpaikka- tai oppilaitostilin osalta noudata organisaation palautuskäytäntöä henkilökohtaisen varmistusmenetelmän sijaan.
Vaihe 5: Testaa suunnitelmaa, kun alkuperäinen laite on käytettävissä
Morgan käyttää toista henkilökohtaista laitetta varmistaakseen, että vaihtoehtoinen salasana tai suojausavain näkyy ja toimii ainakin korkeimman prioriteetin tileille. Morgan pitää alkuperäisen kirjautumisistunnon auki, kunnes testi onnistuu. Kertaluonteisten palautuskoodien osalta Morgan tarkistaa koodien tallennuspaikan ja lukee palveluntarjoajan ohjeet kuluttamatta koodia vain testatakseen sitä. Testin tulisi vastata kolmeen käytännön kysymykseen: Voinko tavoittaa tunnistetietojen hallinnoijan? Voinko kirjautua tärkeille tileille ilman puhelinta? Voinko tavoittaa tilin palautusyhteyshenkilön tai -menetelmän, jos tunnistetietojen hallinnoija ei ole käytettävissä?
Tarkista suunnitelma puhelimen vaihtamisen, salasananhallinnan vaihtamisen, Apple- ja Android-laitteiden välillä vaihtamisen, palautussähköpostiosoitteen tai -puhelinnumeron vaihtamisen tai vanhan suojausavaimen poistamisen jälkeen. Pidä lyhyttä yksityistä luetteloa siitä, millä tilillä on mikäkin vara-avain; älä sisällytä luetteloon varsinaisia avaimia, salasanoja, PIN-koodeja tai palautuskoodeja.
Jos laite joka tapauksessa katoaa
Käytä laitteen valmistajan virallista kadonneen laitteen työkalua laitteen lukitsemiseen tai merkitsemiseen kadonneeksi. Tarkista tili-istunnot laitteelta, jota vielä hallitset, ja poista kadonneen laitteen salasana tai kirjautumisistunto, jossa tili tarjoaa kyseisen hallinnan. Kolmannen osapuolen tunnistetietojen hallintaohjelmaan tallennettu salasana on ehkä myös poistettava sieltä; salasanan poistaminen yhdestä tilinäytöstä ei välttämättä poista kaikkia tallennettuja kopioita. Googlen salasana-apu selittää, miten kadonneen laitteen salasanat poistetaan ja miten listatuista laitteista kirjaudutaan ulos. Jos kyseessä on työlaite tai -tili, ota välittömästi yhteyttä organisaation IT-tiimiin.
Morganille hyödyllinen lopputulos ei ole lupaus siitä, ettei kadonnut puhelin voi koskaan aiheuttaa ongelmia. Se on testattu polku, joka ei ole riippuvainen yhdestä puhelimesta: palautettu synkronoitu salasana, jos saatavilla, toinen rekisteröity todennustyökalu, jos sitä tuetaan, ja turvallinen palautusmenetelmä itse palveluntarjoajan tilille. Koska tarkat ominaisuudet ja näytöt muuttuvat, Morgan tarkistaa kunkin palveluntarjoajan ajantasaiset ohjeet ennen matkaa.
Virallinen ohjeistus tarkistettu 30. syyskuuta 2026