Hjem
» Tech
»
Sådan opbygger du en plan for gendannelse af adgangsnøgler, før du mister en enhed
Sådan opbygger du en plan for gendannelse af adgangsnøgler, før du mister en enhed
Hypotetisk eksempel: Morgan bruger en adgangsnøgle på én telefon til at logge ind på personlig e-mail, en finansiel konto og en fototjeneste. Før en arbejdsrejse bemærker Morgan, at der ikke findes nogen afprøvet måde at få adgang til disse konti, hvis telefonen mistes. Dette er et eksempel, ikke en virkelig persons oplevelse. En nyttig genopretningsplan giver Morgan mere end én vej tilbage, uden at svække kontiene eller være afhængig af den mistede telefon.
Start før en enhed forsvinder: Identificér hvor hver adgangsnøgle er gemt, tilføj en anden loginmetode, hvor tjenesten tillader det, sikr den konto, der synkroniserer adgangsnøglerne, og test gendannelsesruten, mens den oprindelige enhed stadig fungerer. Adgangsnøgleadfærd varierer afhængigt af tjeneste og legitimationsadministrator, så planen bør kontrolleres konto for konto.
Trin 1: Kortlæg adgangsnøglerne og de konti, de låser op for
Morgan starter med de konti, der ville være sværest at gendanne: den primære e-mailkonto, adgangskodeadministratoren eller adgangsnøgleudbyderen, finansielle konti, cloudlagring og login til arbejde eller skole. For hver enkelt registrerer Morgan:
Hvilken tjeneste eller hjemmeside adgangskoden tilhører.
Hvilken enheds- eller legitimationsadministrator der gemmer den – for eksempel en Apple- eller Google-adgangskodeadministrator, en anden adgangskodeadministrator, en computer eller en hardwaresikkerhedsnøgle.
Om tjenesten angiver en anden adgangsnøgle, en sikkerhedsnøgle, en gendannelses-e-mail eller -telefon, backupkoder eller en kontogendannelsesproces.
Hvilken adgang der er, afhænger af den samme telefon, e-mailkonto, cloudkonto eller adgangskodeadministrator.
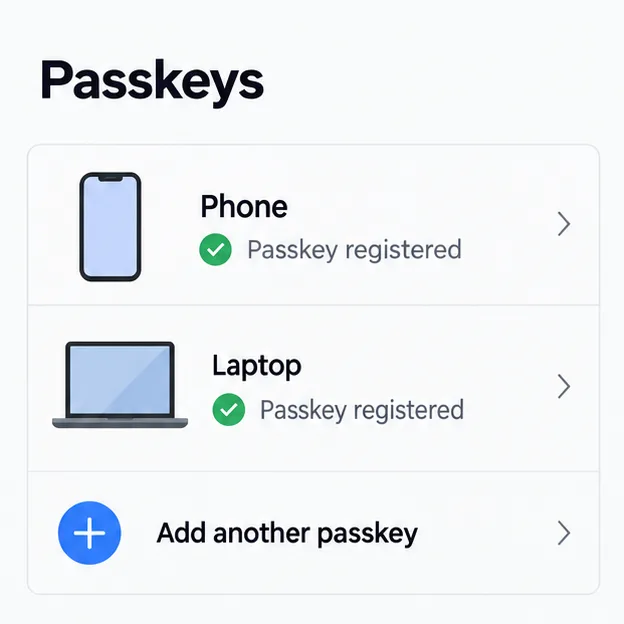
Konceptuel kontovisning: Morgan tjekker, hvilke enheder der allerede har en registreret adgangsnøgle, og om tjenesten tillader en anden.
En adgangsnøgle kan være synkroniseret eller enhedsbundet. En synkroniseret adgangsnøgle kan gendannes via dens udbyder på en erstatningsenhed, hvis den pågældende udbyder understøtter synkronisering, og Morgan kan gendanne udbyderkontoen. En enhedsbundet adgangsnøgle forbliver hos én godkendelsesfunktion, f.eks. en kompatibel sikkerhedsnøgle. Miste denne godkendelsesfunktion kan betyde, at man bruger en separat registreret legitimationsoplysning eller tjenestens kontogendannelsesproces. FIDO Alliance-vejledningen til adgangsnøgler beskriver disse forskelle og bemærker, at sikkerhedsnøgler kan fungere som en gendannelseslegitimation, når tjenesten accepterer dem.
Trin 2: Tilføj en anden rute, før du bruger synkronisering
Morgan tjekker, om adgangsnøgleudbyderen synkroniserer legitimationsoplysninger på tværs af Morgans egne enheder. Hvis den gør det, aktiverer Morgan udbyderens dokumenterede synkroniserings- og gendannelsesfunktioner og bekræfter derefter, at den anden personlige enhed er logget ind på den korrekte udbyderkonto. En synkroniseret adgangsnøgle kan hjælpe med en mistet telefon, men det er ikke en uafhængig sikkerhedskopi, hvis Morgan heller ikke kan få adgang til den udbyderkonto, der gendanner den.
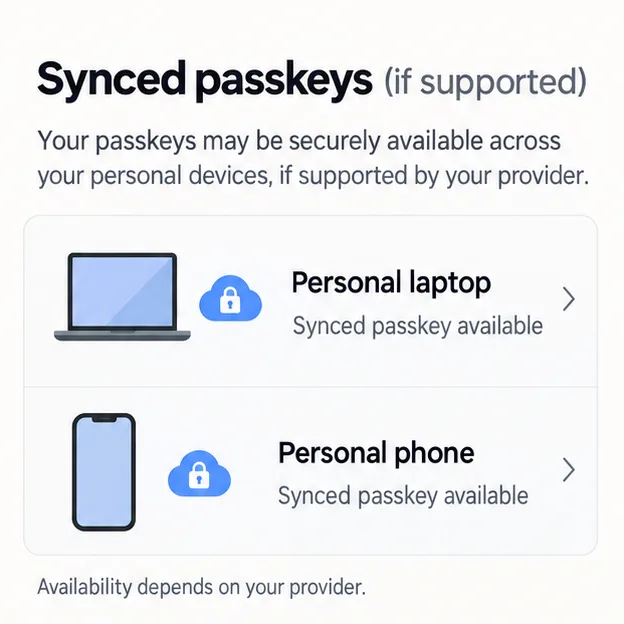
En konceptuel synkroniseringsvisning: tilgængelighed på tværs af enheder afhænger af legitimationsudbyderen og dennes kontogendannelsesproces.
Hvor en tjeneste tillader det, tilføjer Morgan en anden adgangsnøgle fra en anden enhed, som Morgan kontrollerer. Google dokumenterer for eksempel oprettelse af adgangsnøgler på flere enheder og på kompatible FIDO2-sikkerhedsnøgler. Apple siger, at iCloud-nøglering kan holde adgangsnøgler opdaterede på tværs af godkendte enheder, når synkronisering er aktiveret. De nøjagtige opsætningstrin og gendannelsesbeskyttelser varierer, så brug udbyderens egne instruktioner i stedet for at antage, at login på en ny telefon vil gendanne alle legitimationsoplysninger.
Opret ikke en adgangsnøgle på en delt eller offentlig computer. Google advarer brugere om kun at oprette adgangsnøgler på enheder, de personligt ejer og bruger. Undgå også at forveksle telefonens skærmlås-pinkode med en kontogendannelseskode: PIN-koden låser den pågældende enhed op og kan være en del af brugen af adgangskoden, men den gendanner ikke i sig selv kontoen på en erstatningsenhed.
Trin 3: Registrer en separat sikkerhedsnøgle til vigtige konti
For en konto, der understøtter FIDO-sikkerhedsnøgler, overvejer Morgan at registrere to kompatible nøgler: en, der bruges regelmæssigt, og en ekstra, der opbevares separat på et sikkert sted. En fysisk nøgle kan give en rute, der ikke afhænger af den mistede telefon eller det samme synkroniserede legitimationslager. Det hjælper kun for tjenester, hvor Morgan registrerede den på forhånd, og en mistet nøgle skal selv erstattes eller fjernes fra konti.
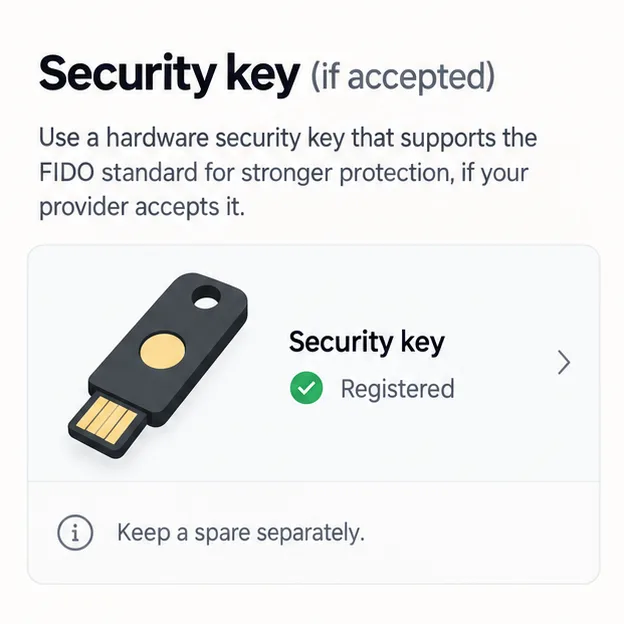
En generisk registreret sikkerhedsnøgle kan være en separat loginrute, når tjenesten understøtter det; opbevar en ekstra nøgle separat fra den almindelige enhed.
Morgan kontrollerer tjenestens loginindstillinger for sprog såsom "sikkerhedsnøgle", "adgangsnøgle" eller "tilføj loginmetode". En nøgle, der er fysisk i nærheden, men ikke er registreret til kontoen, er ikke en genoprettelsesplan. For en arbejds- eller skolekonto tjekker Morgan først med organisationens administrator; Microsoft bemærker, at organisationspolitikken kan begrænse adgangsnøglemuligheder for administrerede konti.
Trin 4: Gør gendannelsesmuligheder uafhængige og genfindbare
Morgan bekræfter tjenestens alternative metoder, mens vedkommende stadig er logget ind. Afhængigt af kontoen kan det omfatte en aktuel gendannelses-e-mail eller telefonnummer, en betroet gendannelseskontakt, backupkoder, en adgangskode plus en anden faktor eller en formel formular til kontogendannelse. Disse muligheder er ikke udskiftelige, og nogle tjenester tilbyder ikke dem alle.
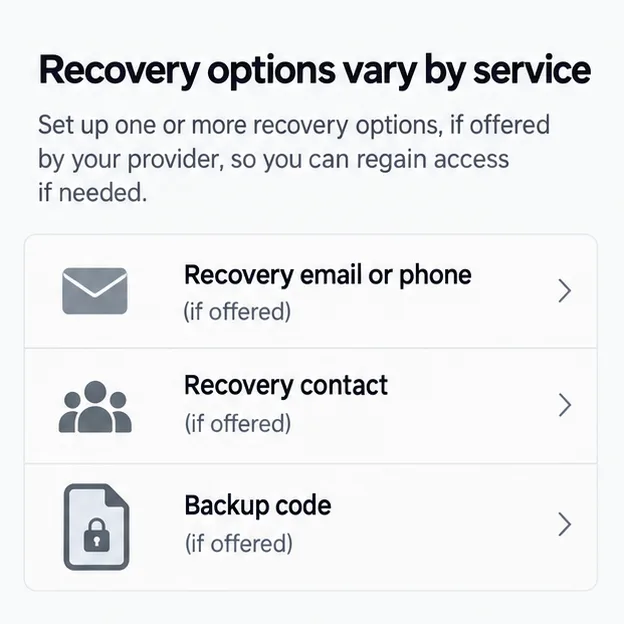
Gendannelsesmenuer varierer afhængigt af tjenesten; Morgan registrerer kun de muligheder, som kontoen rent faktisk tilbyder og har konfigureret.
Hvis Morgan gemmer en gendannelseskode, opbevares den et privat sted og adskilt fra telefonen og fra den eneste adgangskodeadministrator, der muligvis ikke er tilgængelig. Brug tjenestens instruktioner til at generere og erstatte koder; nogle koder er til engangsbrug, og nogle udbydere ugyldiggør et ældre sæt, når et nyt oprettes. Send ikke en kode til dig selv via e-mail, læg den ikke i et skærmbillede, der er synkroniseret med den mistede telefon, eller del den med en person, der kontakter dig uventet. En gendannelses-e-mail skal i sig selv have en fungerende gendannelsesrute, ellers kan planen blive cirkulær: e-mailkontoen skal bruge den telefon, som e-mailen skal hjælpe med at gendanne.
Apple-brugere kan tjekke, om synkronisering af iCloud-nøglering er aktiveret, og overveje at oprette en kontaktperson til gendannelse af Apple-konto. Apple siger, at en kontaktperson til gendannelse kan hjælpe med at gendanne kontoadgang, og deres supportvejledning beskriver gendannelse af iCloud-nøglering, når alle enheder er mistet. Google-brugere kan beholde aktuelle gendannelsesoplysninger og generere backupkoder til understøttede loginflows. For en administreret Microsoft-arbejds- eller skolekonto skal du følge organisationens gendannelsespolitik i stedet for at stole på et personligt reservesystem.
Trin 5: Test planen, mens den oprindelige enhed er tilgængelig
Morgan bruger en anden personlig enhed til at bekræfte, at den alternative adgangsnøgle eller sikkerhedsnøgle vises og fungerer for mindst de konti med højest prioritet. Morgan holder den oprindelige logget ind-session åben, indtil testen lykkes. For engangsgendannelseskoder kontrollerer Morgan, hvor koderne er gemt, og læser udbyderens instruktioner uden at bruge en kode bare for at teste den. Testen skal besvare tre praktiske spørgsmål: Kan jeg kontakte legitimationsadministratoren? Kan jeg logge ind på de vigtige konti uden telefonen? Kan jeg kontakte kontakten eller metoden til kontogendannelse, hvis legitimationsadministratoren ikke er tilgængelig?
Gennemgå planen efter udskiftning af en telefon, ændring af en adgangskodeadministrator, skift mellem Apple- og Android-enheder, ændring af en gendannelses-e-mail eller et telefonnummer eller fjernelse af en gammel sikkerhedsnøgle. Hold en kort privat oversigt over, hvilken konto der har hvilket alternativ; medtag ikke faktiske adgangskoder, adgangskoder, pinkoder eller gendannelseskoder i oversigten.
Hvis enheden alligevel mistes
Brug enhedsproducentens officielle værktøj til at låse eller markere enheden som mistet. Fra en enhed, du stadig kontrollerer, skal du gennemgå kontosessioner og fjerne den mistede enheds adgangsnøgle eller loginsession, hvor kontoen tilbyder denne kontrol. En adgangsnøgle, der er gemt i en tredjeparts legitimationsadministrator, skal muligvis også fjernes der; sletning af en adgangsnøgle fra én kontoskærm fjerner ikke nødvendigvis alle gemte kopier. Googles hjælp til adgangsnøgler forklarer, hvordan man fjerner adgangsnøgler til en mistet enhed og logger ud af anførte enheder. Hvis en arbejdsenhed eller -konto er involveret, skal du straks kontakte organisationens IT-team.
For Morgan er det nyttige resultat ikke et løfte om, at en mistet telefon aldrig kan forårsage problemer. Det er en testet sti, der ikke afhænger af den ene telefon: en gendannet synkroniseret adgangsnøgle, hvis tilgængelig, en anden registreret autentificeringsmetode, hvor understøttet, og en sikker gendannelsesmetode til selve udbyderkontoen. Da de nøjagtige funktioner og skærmbilleder ændrer sig, kontrollerer Morgan de aktuelle instruktioner for hver udbyder, før de rejser.
Officiel vejledning kontrolleret 30. september 2026